Yankı Bağcıoğlu: İHA tehditlerine karşı kabiliyet geliştirilmeli
Emekli Tümamiral Yankı Bağcıoğlu, istihbarat, siber güvenlik ve fiziki korumanın birbirini tamamlaması gerektiğini belirtti.
Okur ne soruyor?
Haberin özü
7 iddianın 7 tanesi kaynağa bağlı
Emekli Tümamiral Yankı Bağcıoğlu, İHA ve diğer insansız sistemlere karşı tespit, teşhis ve etkisiz hâle getirme kabiliyetlerinin birlikte geliştirilmesini istedi.
(ANKARA) - Emekli Tümamiral Yankı Bağcıoğlu, teknolojik gelişmelere paralel olarak İHA'lar ve diğer insansız sistemlerin milli güvenlik planlamasının ayrılmaz parçası haline geldiğini belirterek, "İstihbarat, erken uyarı, siber güvenlik, sensörler, elektronik ve kinetik tedbirler, fiziki koruma ve kriz yönetimi birbirini tamamlamalı; siber saldırı, elektronik harp, sabotaj ve fiziki saldırının eş zamanlı kullanılabileceği dikkate alınmalıdır. Özellikle İHA ve diğer insansız sistemlere karşı tespit, teşhis ve etkisiz hâle getirme kabiliyetleri birlikte geliştirilmelidir" dedi.
Asimetrik tehditler arasında İHA'ların yanı sıra siber saldırılar, yapay zekâ, biyolojik tehditler ve hibrit yöntemlerin de millî güvenlik planlamasına dâhil edilmesi gerektiğini belirtti.
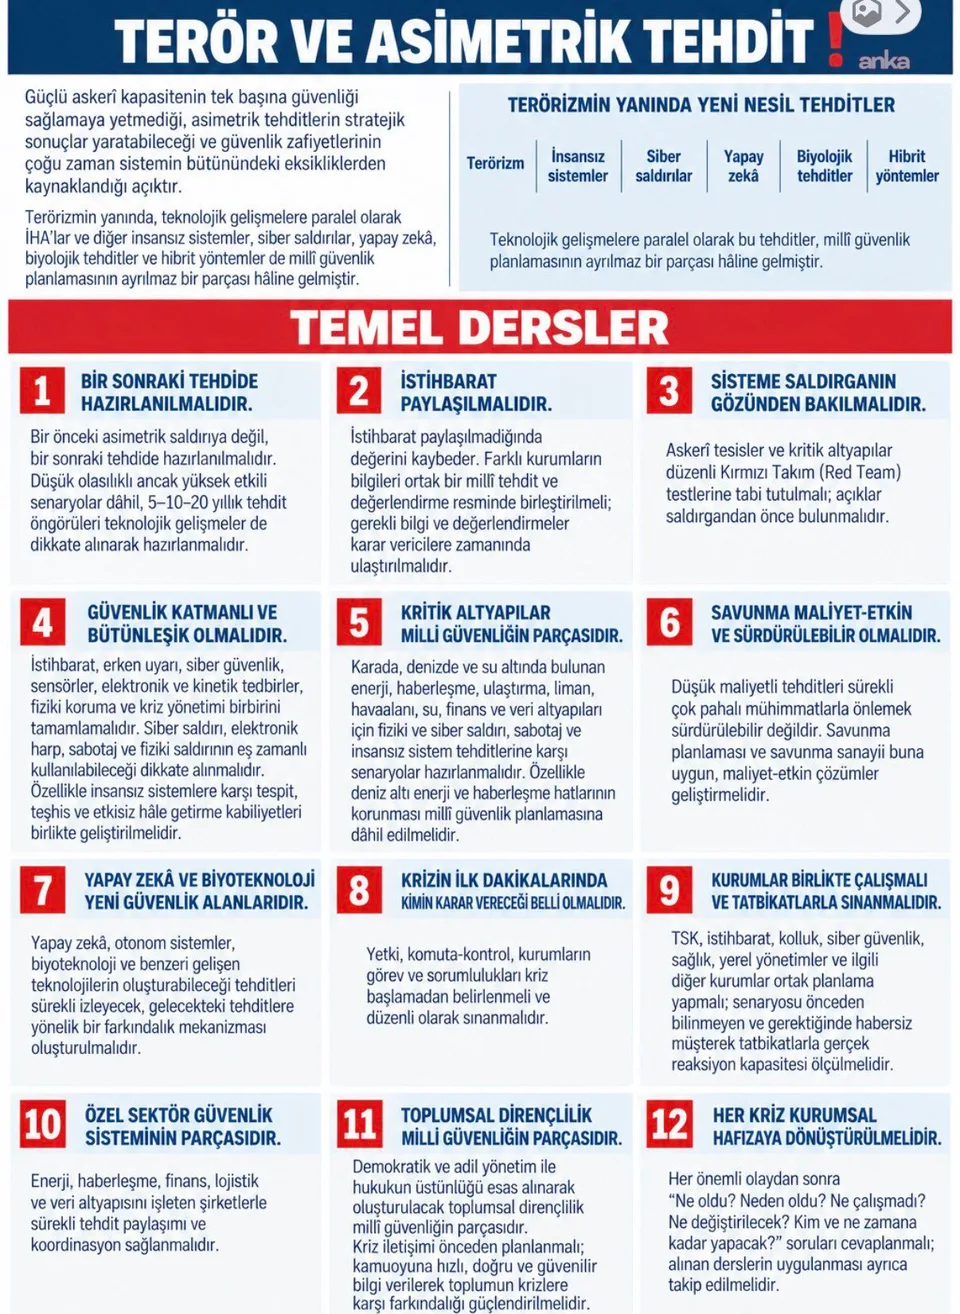
"Güçlü askerî kapasitenin tek başına güvenliği sağlamaya yetmediği, asimetrik tehditlerin stratejik sonuçlar yaratabileceği ve güvenlik zafiyetlerinin çoğu zaman sistemin bütünündeki eksikliklerden kaynaklandığı açıktır. Terörizmin yanında, teknolojik gelişmelere paralel olarak İHA’lar ve diğer insansız sistemler, siber saldırılar, yapay zekâ, biyolojik tehditler ve hibrit yöntemler de millî güvenlik planlamasının ayrılmaz bir parçası hâline gelmiştir.
Geleceğe dönük tehdit öngörülerinin, teknolojik gelişmeler dikkate alınarak 5–10–20 yıllık senaryolarla hazırlanmasını önerdi.
Temel dersler: Bir önceki asimetrik saldırıya değil, bir sonraki tehdide hazırlanılmalıdır. Düşük olasılıklı ancak yüksek etkili senaryolar dâhil, 5–10–20 yıllık tehdit öngörüleri teknolojik gelişmeler de dikkate alınarak hazırlanmalıdır. İstihbarat paylaşılmadığında değerini kaybeder. Farklı kurumların bilgileri ortak bir millî tehdit ve değerlendirme resminde birleştirilmeli; gerekli bilgi ve değerlendirmeler karar vericilere zamanında ulaştırılmalıdır. Sisteme saldırganın gözünden de bakılmalıdır. Askerî tesisler ve kritik altyapılar düzenli Kırmızı Takım (Red Team) testlerine tabi tutulmalı; açıklar saldırgandan önce bulunmalıdır. Güvenlik katmanlı ve bütünleşik olmalı, yeni nesil tehditlere karşı özel kapasite geliştirilmelidir. İstihbarat, erken uyarı, siber güvenlik, sensörler, elektronik ve kinetik tedbirler, fiziki koruma ve kriz yönetimi birbirini tamamlamalı; siber saldırı, elektronik harp, sabotaj ve fiziki saldırının eş zamanlı kullanılabileceği dikkate alınmalıdır. Özellikle İHA ve diğer insansız sistemlere karşı tespit, teşhis ve etkisiz hâle getirme kabiliyetleri birlikte geliştirilmelidir.
Kritik altyapılar için fiziki ve siber saldırı, sabotaj ve insansız sistem tehditlerine karşı senaryolar hazırlanması gerektiğini kaydetti.
Kritik altyapılar millî güvenliğin parçasıdır. Karada, denizde ve su altında bulunan enerji, haberleşme, ulaştırma, liman, havaalanı, su, finans ve veri altyapıları için fiziki ve siber saldırı, sabotaj ve insansız sistem tehditlerine karşı senaryolar hazırlanmalıdır. Özellikle deniz altı enerji ve haberleşme hatlarının korunması millî güvenlik planlamasına dâhil edilmelidir. Savunma maliyet-etkin ve sürdürülebilir olmalıdır. Düşük maliyetli tehditleri sürekli çok pahalı mühimmatlarla önlemek sürdürülebilir değildir. Savunma planlaması ve savunma sanayii buna uygun, maliyet-etkin çözümler geliştirmelidir. Yapay zekâ ve biyoteknoloji yeni güvenlik alanlarıdır. Yapay zekâ, otonom sistemler, biyoteknoloji ve benzeri gelişen teknolojilerin oluşturabileceği tehditleri sürekli izleyecek, gelecekteki tehditlere yönelik bir farkındalık mekanizması oluşturulmalıdır. Krizin ilk dakikalarında kimin karar vereceği önceden belli olmalıdır. Yetki, komuta-kontrol, kurumların görev ve sorumlulukları kriz başlamadan belirlenmeli ve düzenli olarak sınanmalıdır.
Arka planBağcıoğlu, askeri tesisler ve kritik altyapıların düzenli Kırmızı Takım testlerine tabi tutulmasını önerdi.TSK, istihbarat, kolluk, siber güvenlik, sağlık ve yerel yönetimlerin ortak planlama yaparak müşterek tatbikatlarla sınanmasını istedi.
Kurumlar krizden önce birlikte çalışmalı ve müşterek tatbikatlarla sınanmalıdır. TSK, istihbarat, kolluk, siber güvenlik, sağlık, yerel yönetimler ve ilgili diğer kurumlar ortak planlama yapmalı; senaryosu önceden bilinmeyen ve gerektiğinde habersiz müşterek tatbikatlarla gerçek reaksiyon kapasitesi ölçülmelidir. Özel sektör güvenlik sisteminin parçasıdır. Enerji, haberleşme, finans, lojistik ve veri altyapısını işleten şirketlerle sürekli tehdit paylaşımı ve koordinasyon sağlanmalıdır. Demokratik ve adil yönetim ile hukukun üstünlüğü esas alınarak oluşturulacak toplumsal dirençlilik millî güvenliğin parçasıdır. Kriz iletişimi önceden planlanmalı; kamuoyuna hızlı, doğru ve güvenilir bilgi verilerek toplumun krizlere karşı farkındalığı güçlendirilmelidir. Her kriz kurumsal hafızaya dönüştürülmelidir. Her önemli olaydan sonra 'Ne oldu? Neden oldu? Ne çalışmadı? Ne değiştirilecek? Kim ve ne zamana kadar yapacak?' soruları cevaplanmalı; alınan derslerin uygulanması ayrıca takip edilmelidir."
Özet kademesindesin — metnin tamamı için “Tam”a dön. Kaynak kutuları kapalı başlar; tek tek açabilir ya da “Derin”e geçip hepsini birden açabilirsin.
Kim ne söyledi
Özellikle İHA ve diğer insansız sistemlere karşı tespit, teşhis ve etkisiz hâle getirme kabiliyetleri birlikte geliştirilmelidir
Kritik altyapılar millî güvenliğin parçasıdır
Bağlam
Bağcıoğlu, sosyal medya hesabından yaptığı paylaşımda terör ve asimetrik tehditlere karşı güvenlik planlamasına ilişkin önerilerini sıraladı.
Haberdeki sayılar
Sözlük
- Kırmızı Takım (Red Team)
- Bir sistemdeki açıkları saldırganın bakış açısıyla bulmak için yapılan test yaklaşımıdır.
Görseller
Haberde geçenler
Kişiler 1
- Yankı Bağcıoğlu · kamu görevlisi
Emekli tümamiral.
Kurumlar 1
Kaynağın kendi cümleleriyle
9 paragraflık kaynak metnin 5 paragrafı bu haberde kullanıldı.
Kaynağın tamamını göster
1(ANKARA) - Emekli Tümamiral Yankı Bağcıoğlu, teknolojik gelişmelere paralel olarak İHA'lar ve diğer insansız sistemlerin milli güvenlik planlamasının ayrılmaz parçası haline geldiğini belirterek, "İstihbarat, erken uyarı, siber güvenlik, sensörler, elektronik ve kinetik tedbirler, fiziki koruma ve kriz yönetimi birbirini tamamlamalı; siber saldırı, elektronik harp, sabotaj ve fiziki saldırının eş zamanlı kullanılabileceği dikkate alınmalıdır. Özellikle İHA ve diğer insansız sistemlere karşı tespit, teşhis ve etkisiz hâle getirme kabiliyetleri birlikte geliştirilmelidir" dedi.dayananlar: özün 1. maddesi↩ Geldiğin yere dön
2Emekli Tümamiral Yankı Bağcıoğlu, sosyal medya hesabından "Terör ve asimetrik tehdit" başlıklı paylaşım yaptı. Bağcıoğlu şunları kaydetti:
3"Güçlü askerî kapasitenin tek başına güvenliği sağlamaya yetmediği, asimetrik tehditlerin stratejik sonuçlar yaratabileceği ve güvenlik zafiyetlerinin çoğu zaman sistemin bütünündeki eksikliklerden kaynaklandığı açıktır. Terörizmin yanında, teknolojik gelişmelere paralel olarak İHA’lar ve diğer insansız sistemler, siber saldırılar, yapay zekâ, biyolojik tehditler ve hibrit yöntemler de millî güvenlik planlamasının ayrılmaz bir parçası hâline gelmiştir.dayananlar: özün 2. maddesi↩ Geldiğin yere dön
4"TEŞHİS VE ETKİSİZ HALE GETİRME KABİLİYETLERİ BİRLİKTE GELİŞTİRİLMELİDİR"
5Temel dersler: Bir önceki asimetrik saldırıya değil, bir sonraki tehdide hazırlanılmalıdır. Düşük olasılıklı ancak yüksek etkili senaryolar dâhil, 5–10–20 yıllık tehdit öngörüleri teknolojik gelişmeler de dikkate alınarak hazırlanmalıdır. İstihbarat paylaşılmadığında değerini kaybeder. Farklı kurumların bilgileri ortak bir millî tehdit ve değerlendirme resminde birleştirilmeli; gerekli bilgi ve değerlendirmeler karar vericilere zamanında ulaştırılmalıdır. Sisteme saldırganın gözünden de bakılmalıdır. Askerî tesisler ve kritik altyapılar düzenli Kırmızı Takım (Red Team) testlerine tabi tutulmalı; açıklar saldırgandan önce bulunmalıdır. Güvenlik katmanlı ve bütünleşik olmalı, yeni nesil tehditlere karşı özel kapasite geliştirilmelidir. İstihbarat, erken uyarı, siber güvenlik, sensörler, elektronik ve kinetik tedbirler, fiziki koruma ve kriz yönetimi birbirini tamamlamalı; siber saldırı, elektronik harp, sabotaj ve fiziki saldırının eş zamanlı kullanılabileceği dikkate alınmalıdır. Özellikle İHA ve diğer insansız sistemlere karşı tespit, teşhis ve etkisiz hâle getirme kabiliyetleri birlikte geliştirilmelidir.dayananlar: özün 3. maddesi · 1. alıntı↩ Geldiğin yere dön
6"KRİTİK ALTYAPILAR MİLLİ GÜVENLİĞİN PARÇASIDIR"
7Kritik altyapılar millî güvenliğin parçasıdır. Karada, denizde ve su altında bulunan enerji, haberleşme, ulaştırma, liman, havaalanı, su, finans ve veri altyapıları için fiziki ve siber saldırı, sabotaj ve insansız sistem tehditlerine karşı senaryolar hazırlanmalıdır. Özellikle deniz altı enerji ve haberleşme hatlarının korunması millî güvenlik planlamasına dâhil edilmelidir. Savunma maliyet-etkin ve sürdürülebilir olmalıdır. Düşük maliyetli tehditleri sürekli çok pahalı mühimmatlarla önlemek sürdürülebilir değildir. Savunma planlaması ve savunma sanayii buna uygun, maliyet-etkin çözümler geliştirmelidir. Yapay zekâ ve biyoteknoloji yeni güvenlik alanlarıdır. Yapay zekâ, otonom sistemler, biyoteknoloji ve benzeri gelişen teknolojilerin oluşturabileceği tehditleri sürekli izleyecek, gelecekteki tehditlere yönelik bir farkındalık mekanizması oluşturulmalıdır. Krizin ilk dakikalarında kimin karar vereceği önceden belli olmalıdır. Yetki, komuta-kontrol, kurumların görev ve sorumlulukları kriz başlamadan belirlenmeli ve düzenli olarak sınanmalıdır.dayananlar: özün 4. maddesi · 2. alıntı↩ Geldiğin yere dön
8"HER KRİZ KURUMSAL HAFIZAYA DÖNÜŞTÜRÜLMELİDİR"
9Kurumlar krizden önce birlikte çalışmalı ve müşterek tatbikatlarla sınanmalıdır. TSK, istihbarat, kolluk, siber güvenlik, sağlık, yerel yönetimler ve ilgili diğer kurumlar ortak planlama yapmalı; senaryosu önceden bilinmeyen ve gerektiğinde habersiz müşterek tatbikatlarla gerçek reaksiyon kapasitesi ölçülmelidir. Özel sektör güvenlik sisteminin parçasıdır. Enerji, haberleşme, finans, lojistik ve veri altyapısını işleten şirketlerle sürekli tehdit paylaşımı ve koordinasyon sağlanmalıdır. Demokratik ve adil yönetim ile hukukun üstünlüğü esas alınarak oluşturulacak toplumsal dirençlilik millî güvenliğin parçasıdır. Kriz iletişimi önceden planlanmalı; kamuoyuna hızlı, doğru ve güvenilir bilgi verilerek toplumun krizlere karşı farkındalığı güçlendirilmelidir. Her kriz kurumsal hafızaya dönüştürülmelidir. Her önemli olaydan sonra 'Ne oldu? Neden oldu? Ne çalışmadı? Ne değiştirilecek? Kim ve ne zamana kadar yapacak?' soruları cevaplanmalı; alınan derslerin uygulanması ayrıca takip edilmelidir."dayananlar: özün 5. maddesi↩ Geldiğin yere dön
Ajans damgası11 Eylül 16:09YayınMetinPeykhane derlemesi